 ТАТАР МАЙДАР
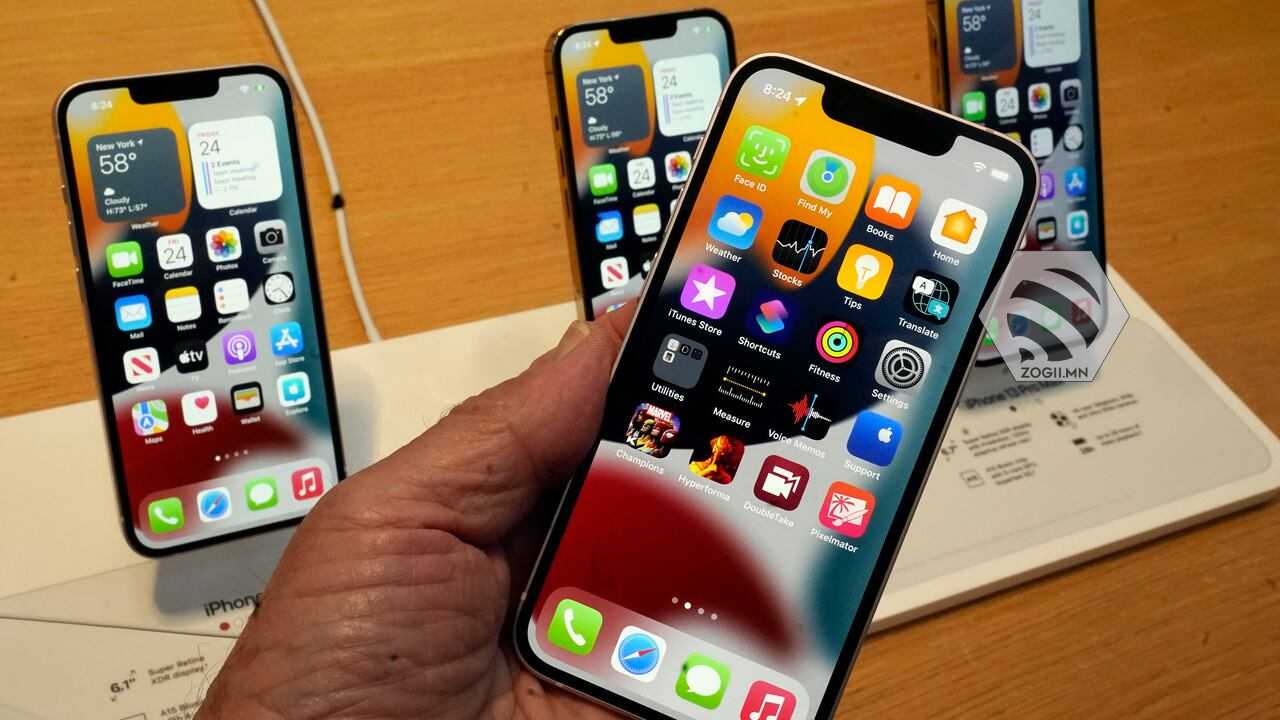
Америкийн хоригт багтсан, тэрбум долларын үнэлгээтэй Оросын кибер аюулгүй байдлын "Positive Technologies" компани Android болон Apple-ийн төхөөрөмжүүдэд нөлөөлөхүйц 11 аюултай цоорхойг илрүүлснээ зарлалаа. Эдгээр сул талын 9 нь Apple-ийн программ хангамжид, 2 нь Android системд (үүнд Pixel гар утаснууд багтсан) хамаарч байгаа бөгөөд маш өндөр эрсдэлтэйд тооцогдож байна.
Хортой NFC таг болон Android системд илэрсэн аюул
Android системд илэрсэн эхний цоорхой нь халдагчид тусгайлан бэлдсэн хортой NFC таг (ойрын зайн холболтын чип) ашиглан, гар утасны эзэмшигчээс ямар ч зөвшөөрөл авалгүйгээр утас руу нь программ татаж суулган, ажиллуулах боломжийг олгодог байна. Уг тагны хажуугаар утсаа зүгээр л өнгөрүүлэх эсвэл ойртуулах төдийд утас халдлагад өртөх эрсдэлтэй тул мэргэжилтнүүд үүнийг нэн аюултайд тооцож байгаа юм.
Хоёр дахь сул тал нь утсанд аль хэдийн суусан байгаа ямар нэгэн аппликейшн хэрэглэгчээс нэмэлт зөвшөөрөл авалгүйгээр утасны сүлжээний тохиргоог дур мэдэн өөрчлөх, халдагчдын бэлдсэн Wi-Fi сүлжээнд автоматаар холбогдох, прокси параметр болон аюулгүй байдлын сертификатыг өөрчлөх эрсдэлийг үүсгэжээ.
Google компани уг хоёр цоорхойг 2026 оны 9 дүгээр сарын систем шинэчлэлээрээ (patch) зассан тул хэрэглэгчдийг гар утасныхаа үйлдлийн системийг яаралтай шинэчлэхийг зөвлөж байна.
Apple-ийн төхөөрөмжүүдэд илэрсэн сул талууд
Оросын ТАСС агентлагийн мэдээлснээр, Apple-ийн системээс олдсон 9 цоорхой нь хэрэглэгчийн нууцлал алдагдах, системийн хамгаалалт сулрах болон халдагчид системд дээд эрхээр нэвтрэх зэрэг эрсдэлийг дагуулж байна.
Тухайлбал, macOS үйлдлийн системд илэрсэн нэгэн цоорхой нь хортой аппликейшнд компьютерын системийг бүхэлд нь хянах хамгийн дээд түвшний эрхийг олгож байжээ. Мөн үйлдлийн системийн цөм (kernel)-д илэрсэн өөр нэгэн алдаа нь төхөөрөмжийг гацаах эсвэл санах ой дахь өгөгдлийг гэмтээх аюултай байсан аж.
Apple компани эдгээр алдааг засах шинэчлэлтүүдийг гаргасан боловч яг ямар хувилбарууд дээр зассанаа нарийвчлан мэдээлээгүй байна. Технологийн компаниуд Оросын тус фирмагийн тайланг албан ёсоор хүлээн зөвшөөрч мэдэгдэл хийгээгүй ч, даруй хамгаалалтын шинэчлэлт гаргасан нь уг тайлан бодитой байсныг илтгэж байгаа юм. Үйлдвэрлэгчээс нэмэлт шинэчлэлт авахаа больсон хуучин загварын утас, компьютертой хэрэглэгчид энэхүү халдлагад өртөх хамгийн өндөр эрсдэлтэй үлдэж байна.
|
 Гадаад